
Un antivirus tradicional reconoce amenazas conocidas. Los ataques de hoy entran por un correo, se mueven en silencio y cifran la información días después. La protección de endpoints de Acronis combina antimalware con inteligencia artificial, análisis de comportamiento y detección y respuesta (EDR), y se integra con el backup para devolver cada equipo a su estado anterior.
Qué incluye
- Antimalware y antivirus con análisis de comportamiento y aprendizaje automático.
- Protección activa contra ransomware, que detiene el cifrado y restaura los archivos afectados.
- Filtrado de URL y prevención de exploits.
- Evaluación de vulnerabilidades del sistema operativo y de las aplicaciones.
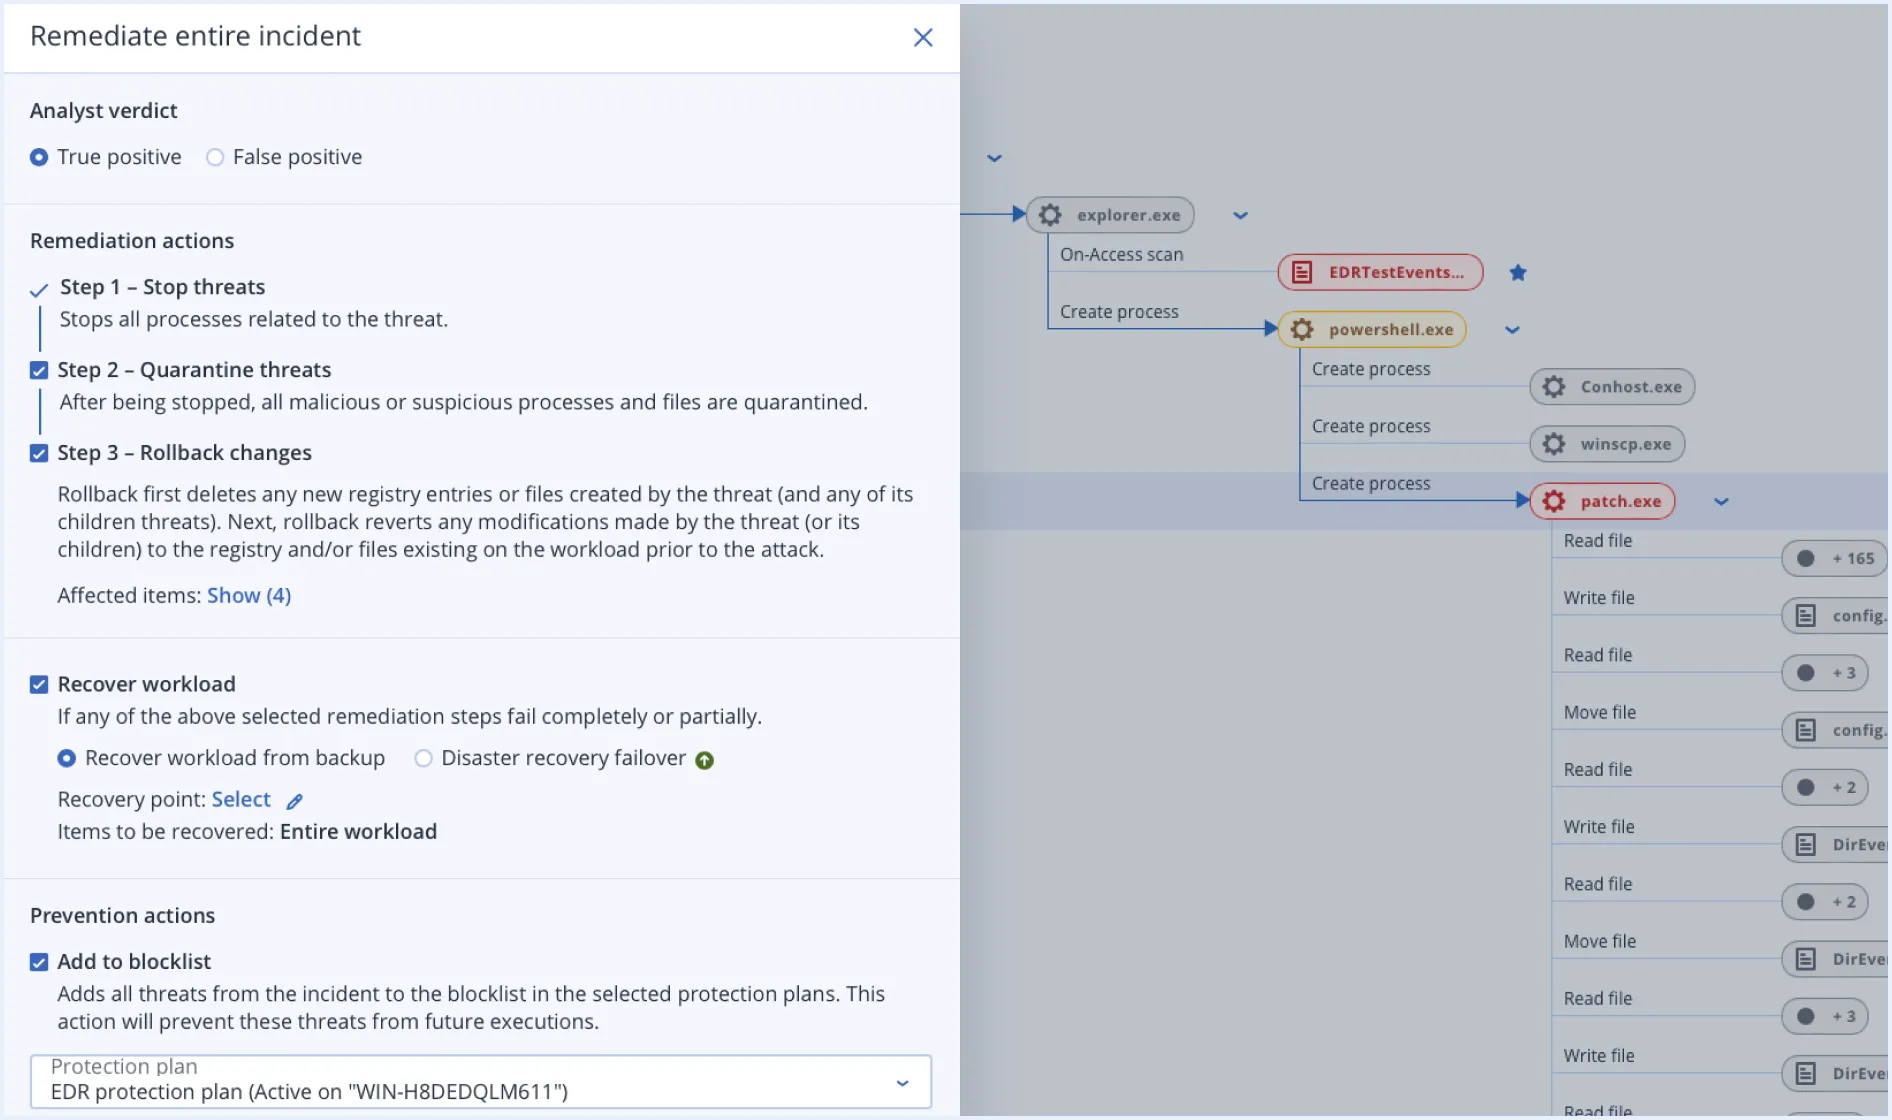
- EDR: detección de incidentes, visualización de la cadena de ataque y respuesta con un clic: aislar el equipo, detener procesos o revertir cambios.
- XDR: extiende la detección al correo, a las identidades de Microsoft 365 y a las aplicaciones de colaboración.
Cuándo lo necesitas
- Tu antivirus actual no te dice qué pasó cuando algo se cuela.
- Manejas información sensible de clientes, pacientes o empleados.
- Un seguro de ciberriesgo o un cliente te exige EDR en los equipos.
Cómo lo operamos
Desplegamos el agente en todos los equipos, ajustamos las políticas para que protejan sin estorbar y atendemos las alertas desde nuestra mesa de ayuda. Cuando hay un incidente lo investigamos, lo contenemos y te entregamos un informe de qué pasó y qué se hizo.
